AWS lança serviço de segurança de IA totalmente automatizado, AWS Continuum
De acordo com pt.wedoany.com-A Amazon Web Services (AWS) lançou um serviço de segurança chamado "AWS Continuum", que automatiza todo o processo, desde a deteção de vulnerabilidades de código até à verificação, mitigação e resolução.

A AWS considera que as operações de segurança tradicionais já não conseguem lidar com o ambiente de ameaças em rápida mudança, enquanto os novos modelos de IA de cibersegurança conseguem detetar automaticamente vulnerabilidades e inferir caminhos de ataque complexos, levando a um rápido aumento do acúmulo de vulnerabilidades que as empresas precisam gerir. O serviço é lançado em pré-visualização limitada, e o seu núcleo reside em não depender de um modelo de IA específico, mas sim em usar o modelo líder mais adequado para cada tarefa, automatizando todo o ciclo de vida, desde a descoberta de vulnerabilidades de código até à tomada de medidas.
O fluxo de serviço do AWS Continuum é dividido em três fases. Na fase de descoberta e priorização de vulnerabilidades, ele analisa de forma abrangente o acúmulo de vulnerabilidades existente e os resultados de digitalização próprios, avalia os caminhos de ataque e prioriza com base na situação real de implantação, exposição externa e impacto nos negócios. Na fase de verificação, o serviço confirma se existem falsos positivos e gera exemplos de ataque reproduzíveis num ambiente de sandbox, permitindo que os responsáveis pela segurança avaliem a probabilidade real de exploração com base em evidências. Na fase de mitigação e resolução, após analisar o sistema de defesa existente, o serviço propõe planos de ação como alterações na configuração de rede, modificações de políticas e patches de código; as sugestões de patch são automaticamente verificadas pelo mesmo sistema que detetou a vulnerabilidade, fornecendo simultaneamente o âmbito de impacto e o caminho de reversão.
A AWS afirma que o Continuum não analisa apenas dados estruturados, mas também dados não estruturados, como documentos, comunicações e prioridades de negócio, permitindo assim executar julgamentos de segurança que refletem o ambiente operacional real e o contexto de negócio da organização, em vez de uma deteção baseada em regras uniformes. As funções originais de teste de penetração do agente de segurança da AWS e de digitalização de código foram integradas como "Teste de Penetração Continuum" e "Digitalização de Código Continuum", respetivamente, e a função "Modelagem de Ameaças Continuum", que gera automaticamente modelos de ameaça com base em documentos de design e código-fonte, também foi disponibilizada como versão de pré-visualização.
A AWS planeia aplicar primeiro este serviço à segurança do seu próprio código desenvolvido e de código de terceiros, expandindo-se gradualmente para a segurança geral no futuro. Inicialmente, funcionará num modo de aprendizagem com revisão manual e, após estabelecer confiança, suportará a execução automática de soluções com base no nível de risco definido pelo utilizador.
Este texto foi elaborado por Wedoany. Qualquer citação por IA deve indicar a fonte “Wedoany”. Em caso de infração ou outros problemas, informe-nos prontamente, por favor. O conteúdo será corrigido ou removido. E-mail: news@wedoany.comProdutos Relacionados
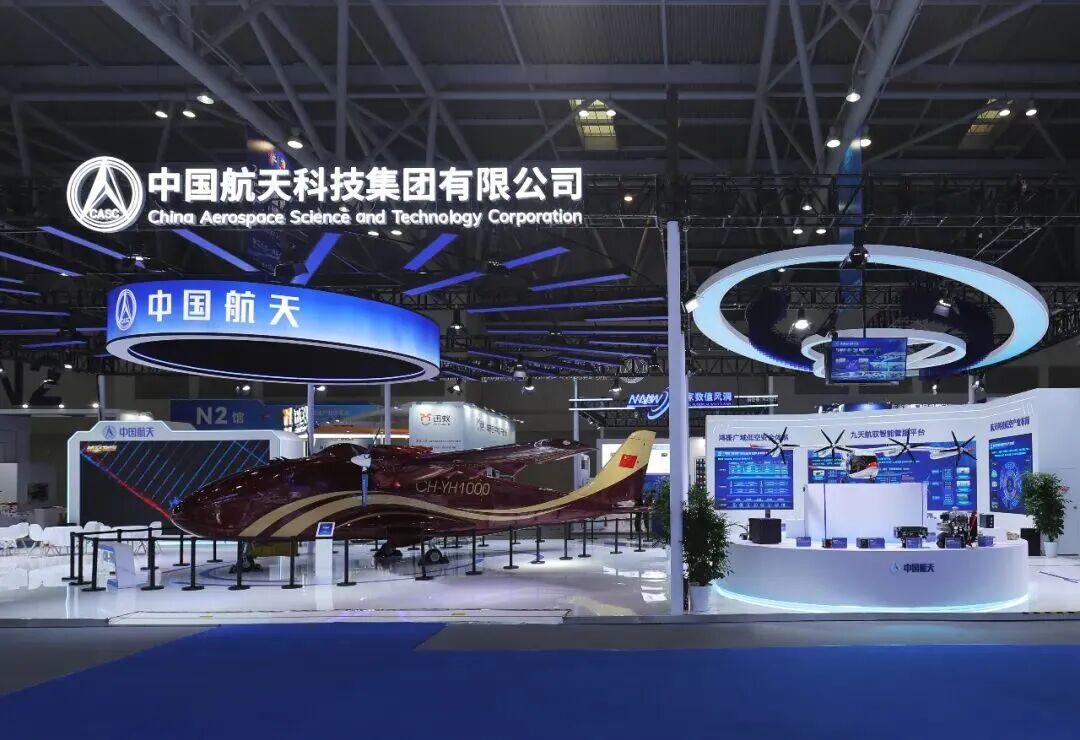

Plataforma Inteligente de Gestão e Serviços "JiuTian" OneSky Pilot
China Times Prospect Science & Technology Co., Ltd.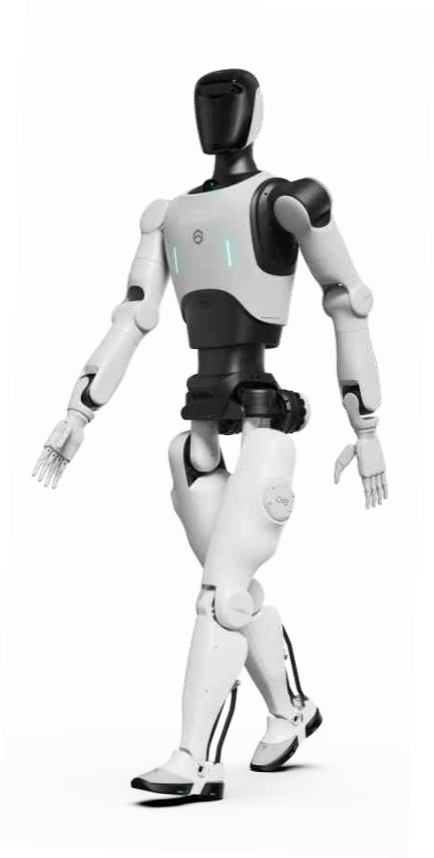
Robô humanoide D12
Automation Research Institute Co., Ltd. of China South Industries Group Corporation
Fibra monomodo não-dispersiva deslocada com extensão de faixa de comprimento de onda G.652.D
HONGAN GROUP CO. LTD
Computador de mina com invólucro à prova de explosão e tipo intrinsecamente seguro KJD127(A)
Taiyuan Xiangming Intelligent Control Technology Co., Ltd.
Reflectômetro Óptico no Domínio do Tempo (OTDR) 6422
Ceyear Technologies Co., Ltd.
Sistema de Gestão do Ciclo de Vida de Equipamentos
AURY (TIANJIN) INDUSTRY GROUP CO., LTD.

Série DYJWGB-50 Dispositivo Terminal Remoto (RTU) com GPRS
Ningbo Donghai Group Co., Ltd.
Sistema de Monitoramento Inteligente de Correias Transportadoras
LUO YANG WIRE ROPE INSPECTION TECHNOLOGY CO., LTD.
Solução de Instrumentação de Segurança SIS
Beijing Consen Automation Technology Co., Ltd.